Domain spezialetiketten.de kaufen?
Wir ziehen mit dem Projekt
spezialetiketten.de um.
Sind Sie am Kauf der Domain
spezialetiketten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain spezialetiketten.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
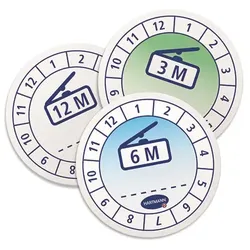
Etiketten selbstklebend für Kennzeichnung Anbruch (20 Stück) Aufkleber Haltbarkeit 12 Monate, Bogen mit 20 EtikettenEtiketten zur Kennzeichnung des Anbruchdatums für eine 12-monatige Verwendbarkeit von Händedesinfektionsmitteln und von gebrauchsfertigen Desinfektionstüchern. Zusätzlich besteht die Möglichkeit, das Jahr zu notieren. Sie erhalten einen Bogen mit 20 Etiketten. Einsatzbereich: 12 Monate für Händedesinfektionsmittel im geöffneten, aber wieder fest verschlossenen Gebinde, für Flaschen im Spender oder mit aufgeschraubter Dosierpumpe. Auch geeignet für Baktolin- und Baktolan-Produkte. Wenn nicht -sofort lieferbar- ist die Lieferzeit 3-5 Tage.0,94 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Etiketten selbstklebend für Kennzeichnung Anbruch (20 Stück) Aufkleber Haltbarkeit 6 Monate, Bogen mit 20 EtikettenEtiketten zur Kennzeichnung des Anbruchdatums für eine 6-monatige Verwendbarkeit von Händedesinfektionsmitteln und von gebrauchsfertigen Desinfektionstüchern. Zusätzlich besteht die Möglichkeit, das Jahr zu notieren. Sie erhalten einen Bogen mit 20 Etiketten. Einsatzbereich: 6 Monate für Händedesinfektionsmittel im Eurospender Wenn nicht -sofort lieferbar- ist die Lieferzeit 3-5 Tage.1,15 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Henry, Fischer: mindmemo Vokabel Sticker - Grundwortschatz Spanisch / Deutsch - 280 Vokabel Aufkleber - Zusammenfassungmindmemo Vokabel Sticker - Grundwortschatz Spanisch / Deutsch - 280 Vokabel Aufkleber - Zusammenfassung , Genial einfach: Vokabel Sticker - Grundwortschatz Spanisch / Deutsch - 280 Vokabel Aufkleber Die Wohnung als spannende Vokabel Schatzsuche: Spielend einfach Spanisch lernen ganz unterbewusst ein jeden Tag! Durch regelmäßige Impressionen im Vorbeigehen... Beklebe einfach deine Alltagsgegenstände in der Wohnung mit den cleveren mindmemo-Vokabel-Stickern und lerne die Vokabeln im Vorbeigehen und im täglichen Gebrauch. Themengebiete: Gebäude, Wohnzimmer, Küche, Gemüse, Obst, Lebensmittel, Badezimmer, Büro, Schlafzimmer, Keller Auf jedem Sticker ist eine Vokabel abgedruckt - ideal zum Bekleben des jeweiligen Gegenstands und leicht wieder ablösbar. Alle Sticker sind 2-sprachig zur einfacheren Zuordnung und Vergewisserung. Die zu lernende Sprache ist deutlich größer geschrieben. Ideale Ergänzung zur aktuellen Literatur Es handelt sich um eine Loseblatt-Sammlung in einer Mappe mit insgesamt 280 bedruckten Vokabelstickern in der jeweiligen Größe 64 x 17 mm. Hergestellt in Deutschland. Der Kleber (vgl Haftnotizen) ist von einem deutschen Markenhersteller - gute Haftung und leicht wieder ablösbar. Sprachen lernen - so einfach wie noch nie! , Kupplungsteile & -sätze > Getriebe & Antriebstechnik , Erscheinungsjahr: 20140529, Produktform: Mappe, Autoren: Henry, Fischer~Philipp, Hunstein, Seitenzahl/Blattzahl: 6, Abbildungen: wird auf Gegenstände geklebt, Fachschema: Spanisch / Grundwissen, Vokabeltrainer, Wortschatz, Bildungsmedien Fächer: Spanisch, Fachkategorie: Spracherwerb~Zweisprachigkeit und Mehrsprachigkeit~Lexikographie~Fremdsprachenerwerb: Grammatik, Wortschatz, Aussprache~Interaktive Bücher, Mitmachbücher, Bastel-, Experimentier- und Aktivitätssets für Kinder~Frühe Kindheit / Frühkindliche Bildung, Sprache: Spanisch, Interesse Alter: geeignet für leseschwache Kinder, Warengruppe: HC/Lernhilfen/Abiturwissen, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen: Fremdsprachenerwerb, Thema: Verstehen, Text Sprache: ger spa, UNSPSC: 48119000, Warenverzeichnis für die Außenhandelsstatistik: 48119000, Verlag: phiep Verlag, Verlag: phiep Verlag, Verlag: phiep Verlag GmbH & Co. KG, Länge: 307, Breite: 222, Höhe: 7, Gewicht: 123, Produktform: Mappe, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
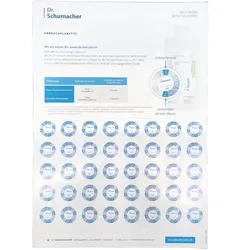
Etiketten selbstklebend für Kennzeichnung Anbruch Aufkleber zum Aufbringen auf DesinfektionsmittelDie Anbruchsplakette von Dr. Schumacher zeit Ihnen, bis wann das angebrochende Desinfektionsmittel im Spendersystem aufgebraucht oder ausgetauscht werden muss. Setzen Sie den Anbruchsmonat auf 12 Uhr mittig und ermitteln Sie die Haltbarkeit nach Anbruch mit Hilfe der dargestellten Tabelle. Auf einem Bogen sind 40 selbstklebende Plaketten enthalten. Wenn nicht -sofort lieferbar- ist die Lieferzeit 5-10 Tage.1,07 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Etiketten selbstklebend für Kennzeichnung Anbruch (20 Stück) Aufkleber Haltbarkeit 3 MonateEtiketten zur Kennzeichnung des Anbruchdatums für eine 3-monatige Verwendbarkeit von Händedesinfektionsmitteln und von gebrauchsfertigen Desinfektionstüchern. Zusätzlich besteht die Möglichkeit, das Jahr zu notieren. Sie erhalten einen Bogen mit 20 Etiketten. Einsatzbereich: 3 Monate für gebrauchsfertige Desinfektionstücher mit wiederverschließbarem Deckel. Wenn nicht -sofort lieferbar- ist die Lieferzeit 3-5 Tage.1,15 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Etiketten selbstklebend für Kennzeichnung Anbruch (20 Stück) Aufkleber Haltbarkeit 12 Monate, Bogen mit 20 EtikettenEtiketten zur Kennzeichnung des Anbruchdatums für eine 12-monatige Verwendbarkeit von Händedesinfektionsmitteln und von gebrauchsfertigen Desinfektionstüchern. Zusätzlich besteht die Möglichkeit, das Jahr zu notieren. Sie erhalten einen Bogen mit 20 Etiketten. Einsatzbereich: 12 Monate für Händedesinfektionsmittel im geöffneten, aber wieder fest verschlossenen Gebinde, für Flaschen im Spender oder mit aufgeschraubter Dosierpumpe. Auch geeignet für Baktolin- und Baktolan-Produkte. Wenn nicht -sofort lieferbar- ist die Lieferzeit 3-5 Tage.0,94 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Etiketten selbstklebend für Kennzeichnung Anbruch (20 Stück) Aufkleber Haltbarkeit 6 Monate, Bogen mit 20 EtikettenEtiketten zur Kennzeichnung des Anbruchdatums für eine 6-monatige Verwendbarkeit von Händedesinfektionsmitteln und von gebrauchsfertigen Desinfektionstüchern. Zusätzlich besteht die Möglichkeit, das Jahr zu notieren. Sie erhalten einen Bogen mit 20 Etiketten. Einsatzbereich: 6 Monate für Händedesinfektionsmittel im Eurospender Wenn nicht -sofort lieferbar- ist die Lieferzeit 3-5 Tage.1,15 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Henry, Fischer: mindmemo Vokabel Sticker - Grundwortschatz Spanisch / Deutsch - 280 Vokabel Aufkleber - Zusammenfassungmindmemo Vokabel Sticker - Grundwortschatz Spanisch / Deutsch - 280 Vokabel Aufkleber - Zusammenfassung , Genial einfach: Vokabel Sticker - Grundwortschatz Spanisch / Deutsch - 280 Vokabel Aufkleber Die Wohnung als spannende Vokabel Schatzsuche: Spielend einfach Spanisch lernen ganz unterbewusst ein jeden Tag! Durch regelmäßige Impressionen im Vorbeigehen... Beklebe einfach deine Alltagsgegenstände in der Wohnung mit den cleveren mindmemo-Vokabel-Stickern und lerne die Vokabeln im Vorbeigehen und im täglichen Gebrauch. Themengebiete: Gebäude, Wohnzimmer, Küche, Gemüse, Obst, Lebensmittel, Badezimmer, Büro, Schlafzimmer, Keller Auf jedem Sticker ist eine Vokabel abgedruckt - ideal zum Bekleben des jeweiligen Gegenstands und leicht wieder ablösbar. Alle Sticker sind 2-sprachig zur einfacheren Zuordnung und Vergewisserung. Die zu lernende Sprache ist deutlich größer geschrieben. Ideale Ergänzung zur aktuellen Literatur Es handelt sich um eine Loseblatt-Sammlung in einer Mappe mit insgesamt 280 bedruckten Vokabelstickern in der jeweiligen Größe 64 x 17 mm. Hergestellt in Deutschland. Der Kleber (vgl Haftnotizen) ist von einem deutschen Markenhersteller - gute Haftung und leicht wieder ablösbar. Sprachen lernen - so einfach wie noch nie! , Kupplungsteile & -sätze > Getriebe & Antriebstechnik , Erscheinungsjahr: 20140529, Produktform: Mappe, Autoren: Henry, Fischer~Philipp, Hunstein, Seitenzahl/Blattzahl: 6, Abbildungen: wird auf Gegenstände geklebt, Fachschema: Spanisch / Grundwissen, Vokabeltrainer, Wortschatz, Bildungsmedien Fächer: Spanisch, Fachkategorie: Spracherwerb~Zweisprachigkeit und Mehrsprachigkeit~Lexikographie~Fremdsprachenerwerb: Grammatik, Wortschatz, Aussprache~Interaktive Bücher, Mitmachbücher, Bastel-, Experimentier- und Aktivitätssets für Kinder~Frühe Kindheit / Frühkindliche Bildung, Sprache: Spanisch, Interesse Alter: geeignet für leseschwache Kinder, Warengruppe: HC/Lernhilfen/Abiturwissen, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen: Fremdsprachenerwerb, Thema: Verstehen, Text Sprache: ger spa, UNSPSC: 48119000, Warenverzeichnis für die Außenhandelsstatistik: 48119000, Verlag: phiep Verlag, Verlag: phiep Verlag, Verlag: phiep Verlag GmbH & Co. KG, Länge: 307, Breite: 222, Höhe: 7, Gewicht: 123, Produktform: Mappe, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.